C’est un mardi matin ordinaire à Mamoudzou. Le gérant d’une PME du bord de mer ouvre son ordinateur, attend que le tableau de bord de sa boutique en ligne se charge, attend encore, puis voit apparaître un message d’erreur. Son site est inaccessible. Son prestataire hébergeur lui envoie un SMS : « Attaque DDoS en cours sur votre infrastructure. » À 9h du matin, en pleine saison haute, il perd des ventes. Et le pire, c’est qu’il n’avait rien vu venir.
Ce scénario n’est plus de la fiction. Depuis fin 2025, une nouvelle génération d’attaques par déni de service distribué (DDoS) exploite une faille dans HTTP/2, le protocole qui fait tourner la quasi-totalité des sites web modernes. HTTP/2, c’est simplement la version accélérée du langage que votre navigateur utilise pour parler aux serveurs. Le problème : certaines de ses fonctionnalités peuvent être détournées pour inonder un réseau de requêtes simultanées, le faire plier en quelques secondes. Les grands groupes ont les moyens de se défendre. Les PME mahoraises, les associations, les mairies de nos communes de l’intérieur, elles, sont souvent moins armées.
Et à Mayotte, la question de la sécurité réseau mesh DDoS Mayotte prend une dimension particulière. On est sur une île. La bande passante internationale est précieuse. Les câbles sous-marins SEA-ME-WE 3 et Lion2 sont nos cordons ombilicaux numériques. Une attaque qui sature le réseau local d’une PME peut très vite déborder sur la connexion globale du bâtiment, voire impacter les équipements connectés en aval. Ajoutez à ça nos coupures de courant en saison cyclonique, notre humidité qui fragilise le matériel, et vous comprenez pourquoi la résilience réseau mérite une vraie réflexion par ici.
Comprendre la menace : HTTP/2 et les PME, pourquoi ça les concerne
On a tendance à penser que les attaques DDoS, c’est l’affaire des grandes plateformes, des banques, des opérateurs télécoms. C’est faux. Les attaquants automatisent leurs outils, et les petites structures mal protégées deviennent des cibles faciles, parfois même des relais involontaires pour frapper d’autres cibles. Une PME dont le réseau Wi-Fi est mal segmenté peut voir ses propres appareils connectés (caméras, imprimantes, bornes Wi-Fi) transformés en soldats d’un botnet.
La faille HTTP/2 dite « Rapid Reset », identifiée fin 2023 et dont des variantes continuent de circuler en 2026, permet à un attaquant d’ouvrir et annuler des flux de requêtes à une vitesse terrifiante, sans que le serveur ait le temps de répondre. Le résultat : saturation des ressources. Pour une PME qui héberge son propre serveur applicatif (une boutique WooCommerce, un ERP maison, un intranet), ou qui gère son propre réseau local avec des services exposés, ça peut suffire à tout mettre à terre.
Ce qui change en 2026, c’est que ces attaques arrivent désormais via des équipements intermédiaires compromis, y compris des routeurs Wi-Fi domestiques et professionnels mal configurés ou non mis à jour. Un routeur dont le firmware date de 2022 et dont l’interface d’administration est accessible depuis l’extérieur, c’est une porte ouverte.
Le réseau mesh : atout ou risque, selon comment on l’installe
Les systèmes Wi-Fi mesh ont révolutionné la couverture réseau dans nos bâtiments mahorais. Une mairie à Sada avec des salles séparées par des murs épais, un cabinet médical à Koungou étalé sur deux niveaux, une association culturelle à Dembeni avec un hangar en tôle : le mesh répond là où un seul routeur capitulait.
Le principe est simple : plusieurs points d’accès communiquent entre eux pour former un seul réseau continu, homogène, sans que l’utilisateur ait à changer de réseau Wi-Fi en se déplaçant. C’est pratique. Mais c’est aussi un réseau plus complexe, avec plus de nœuds, plus de surfaces d’attaque potentielles.
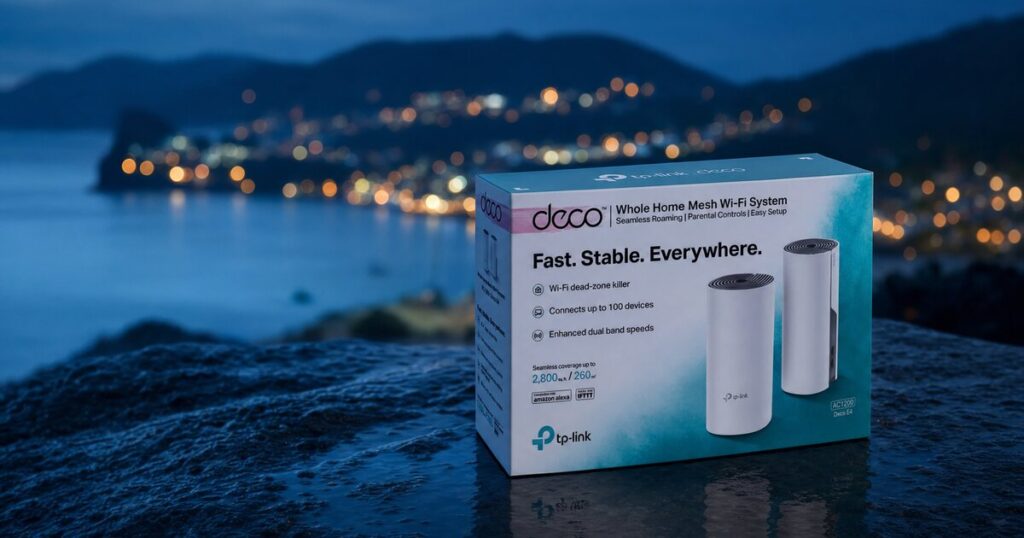
Le TP-LINK AC1200 Whole-Home Mesh Wi-Fi System à 115,90 € est une option sérieuse pour les petites structures. Son interface TP-Link Deco est connue pour sa simplicité de gestion, ce qui est un vrai avantage quand on n’a pas de DSI interne. Mais « simple à gérer » ne veut pas dire « sécurisé par défaut ». Il faut aller chercher les bons réglages.
Pour les structures un peu plus grandes, qui veulent une gestion centralisée et des connexions sans fil stables sur toute leur surface, le TP-Link Archer Adaptateur Combo Wifi/Bluetooth à 107,99 € complète efficacement une infrastructure existante. Pour une approche plus orientée routage avec gestion 4G intégrée, notamment pour basculer sur une connexion de secours en cas de défaillance du lien principal, le TP-LINK Routeur sans fil Archer MR400v3 à 128,90 € mérite l’attention des PME mahoraises qui ne peuvent pas se permettre une coupure réseau prolongée. C’est une autre philosophie : on dispose d’une liaison 4G de secours automatique, ce qui renforce la résilience face aux incidents, qu’ils soient d’origine technique ou liés à une attaque.
Les gestes concrets pour durcir son réseau mesh face aux DDoS
On va être directs. Il n’existe pas de configuration magique qui rend un réseau 100% imperméable. Mais il y a des pratiques qui réduisent drastiquement la surface d’exposition, et la plupart ne coûtent rien, elles demandent juste du temps et de la rigueur.
- Mettre à jour le firmware de tous les équipements, systématiquement. C’est la règle numéro un. Les fabricants publient des correctifs de sécurité régulièrement. Un routeur non mis à jour depuis 18 mois est une invitation. Sur les équipements TP-Link, la mise à jour se fait depuis l’interface web d’administration ou l’application mobile. On vous conseille de le faire au moins une fois par trimestre, idéalement en dehors des heures de travail.
- Changer les identifiants par défaut de l’interface d’administration. « admin / admin », c’est le mot de passe que 40% des routeurs professionnels gardent en production. Changez le nom d’utilisateur et le mot de passe, utilisez quelque chose de long et aléatoire, stockez-le dans un gestionnaire de mots de passe.
- Désactiver l’accès à l’interface d’administration depuis le WAN (internet). L’administration de votre routeur ne doit être accessible que depuis votre réseau local. Sur la plupart des interfaces TP-Link, ce réglage se trouve dans « Administration » ou « Accès à distance ». Désactivez-le.
- Créer un réseau Wi-Fi séparé pour les appareils IoT. Caméras de surveillance, imprimantes, écrans connectés, terminaux de paiement : ces appareils ne doivent pas être sur le même réseau que vos ordinateurs de travail. Sur le TP-LINK AC1200 Whole-Home Mesh Wi-Fi System, vous pouvez créer un réseau invité isolé et y mettre tous vos IoT. C’est cette séparation qui empêche un appareil compromis de servir de passerelle vers votre réseau principal.
- Activer le pare-feu intégré et limiter les services exposés. Si vous n’avez pas besoin d’accès depuis l’extérieur à des services internes (serveur de fichiers, caméras accessibles à distance), ne les exposez pas. Chaque port ouvert est une surface d’attaque de plus.
- Surveiller les logs de connexion. Les équipements TP-Link permettent de consulter les journaux d’accès. Prenez l’habitude de les parcourir une fois par semaine. Une connexion à 3h du matin depuis une adresse IP étrangère, ça se remarque.
- Configurer le rate limiting sur vos services web. Si vous hébergez un site ou une application, votre serveur (ou votre hébergeur) doit limiter le nombre de requêtes acceptées par IP et par seconde. C’est la première ligne de défense contre les attaques HTTP/2 Rapid Reset. Si vous êtes chez un hébergeur mutualisé, contactez-les pour vérifier qu’ils ont mis en place des protections anti-DDoS au niveau HTTP/2.
Le maillon souvent oublié : la continuité électrique
À Mayotte, on le sait tous, une coupure de courant en plein mois de janvier pendant un passage dépressionnaire, c’est presque prévisible. Ce que beaucoup de PME ignorent, c’est qu’une coupure puis un retour brusque du courant peut corrompre la mémoire flash d’un routeur. Et un routeur qui redémarre après une surtension peut perdre sa configuration de sécurité, revenir aux paramètres d’usine, et ouvrir votre réseau comme une fenêtre qu’on n’a pas fermée.
La solution : un onduleur sur votre équipement réseau principal. Même un petit onduleur de 600 VA suffit à maintenir un routeur et un switch pendant 20 à 30 minutes, le temps que le courant revienne ou que vous fassiez un arrêt propre. Ce n’est pas un luxe pour une PME, c’est une assurance.
Et pour les bâtiments où tirer du câble Ethernet est compliqué (maisons en dur à Bandraboua, locaux anciens à Tsingoni ou à Ouangani), le Pack 2 adaptateurs CPL 1000 Mbits/s avec prise et port Gigabit Ethernet à 108,90 € peut être une alternative propre. Le CPL fait passer le réseau par le câblage électrique existant, sans percée, sans goulotte. La prise intégrée évite de sacrifier une prise de courant. C’est moins performant que du câble Ethernet direct, mais c’est largement suffisant pour connecter un point d’accès secondaire de façon filaire, et donc plus sécurisée qu’une liaison sans fil entre satellites mesh.

Ce que l’octroi de mer change à votre budget réseau
On ne peut pas parler budget matériel à Mayotte sans parler octroi de mer. C’est une réalité : le matériel réseau coûte généralement plus cher ici qu’en métropole, à cause des droits d’importation et des coûts de transport. Un switch, un point d’accès, un onduleur, la facture monte vite. C’est pour ça qu’on essaie, du mieux qu’on peut chez Ewatek, de proposer des références qui offrent le meilleur rapport fonctionnalités / prix dans ce contexte insulaire.
Le TP-LINK AC1200 Whole-Home Mesh Wi-Fi System à 115,90 € est un investissement raisonnable pour une TPE qui cherche une couverture homogène sur toute sa surface sans complexité de déploiement. Le TP-LINK Archer MR400v3 à 128,90 €, avec sa connexion 4G de secours intégrée, peut paraître plus cher à l’unité, mais si vous avez besoin de continuité de service même en cas de défaillance de votre lien fixe, c’est souvent plus économique sur le long terme que de subir les conséquences d’une coupure.
Il faut aussi penser au coût d’une attaque. Une journée de site inaccessible pour une boutique en ligne mahoraise, c’est du chiffre d’affaires perdu, de la confiance client entamée, parfois des pénalités contractuelles. La sécurité réseau, c’est aussi une ligne budgétaire à défendre en réunion de direction.
Pour les pros : aller plus loin sans exploser le budget
Si votre PME traite des données sensibles (santé, comptabilité, données clients), ou si vous hébergez vos propres services, quelques couches supplémentaires méritent d’être envisagées :
- Un pare-feu applicatif (WAF). Des services comme Cloudflare (version gratuite disponible) peuvent intercepter les requêtes HTTP/2 malveillantes avant qu’elles n’atteignent votre serveur. Ça ne coûte rien à mettre en place pour un site web classique.
- La segmentation réseau. En isolant les usages via des réseaux distincts (visiteurs, production, comptabilité), vous limitez la propagation d’un incident. Si un segment est compromis, les autres restent protégés. Les équipements TP-Link disponibles chez Ewatek permettent de mettre en place cette logique de segmentation.
- Un contrat de maintenance avec un prestataire local. Avoir un interlocuteur qui connaît votre infrastructure et qui peut intervenir rapidement à Dzaoudzi ou à Koungou, c’est précieux en cas d’incident. Un prestataire qui vous connaît peut réagir en heures là où un support distant réagit en jours.
- Des sauvegardes hors site, chiffrées. Si votre réseau est compromis et que vos données sont prises en otage (ransomware souvent couplé aux attaques DDoS comme diversion), une sauvegarde récente accessible depuis un autre site vous sauve la mise.
Conseil Ewatek : Avant tout achat de matériel réseau, faites un audit rapide de votre installation actuelle. Notez le modèle de votre routeur, sa date d’acquisition, vérifiez si le firmware est à jour, listez tous les appareils connectés. Cet inventaire, qu’on peut faire en une heure avec quelqu’un de motivé, vous donnera une image claire de votre exposition. Si vous ne savez pas par où commencer, écrivez-nous via le chat ou le formulaire de contact, on essaie de vous orienter sans vous vendre plus que ce dont vous avez besoin.
L’humidité, le sel et le matériel réseau : un ennemi discret
Un dernier point qu’on aborde rarement dans les articles de sécurité réseau, et pourtant crucial à Mayotte : l’environnement physique. L’humidité du littoral, les embruns salins près du lagon, les variations thermiques entre Grande-Terre et Petite-Terre, tout ça attaque le matériel électronique plus vite qu’en métropole.
Un routeur installé dans un local mal ventilé à Pamandzi qui surchauffe régulièrement va avoir un comportement erratique, des redémarrages intempestifs, des pertes de configuration. Un équipement qui redémarre de façon aléatoire, c’est potentiellement un équipement qui revient à une configuration par défaut non sécurisée. Installez votre matériel réseau dans un endroit ventilé, à l’abri de l’humidité directe, et vérifiez régulièrement qu’il ne chauffe pas anormalement. Ces gestes simples prolongent la durée de vie du matériel et maintiennent la cohérence de votre configuration de sécurité. 🌊
Notre verdict
La menace DDoS via HTTP/2 n’est pas une alerte théorique réservée aux grandes entreprises. Elle concerne les PME mahoraises, les associations, les collectivités locales qui ont numérisé une partie de leur activité sans toujours avoir eu le temps de sécuriser l’infrastructure derrière. La bonne nouvelle : les gestes de base (mises à jour, segmentation réseau, désactivation des accès distants non nécessaires, onduleur) permettent de réduire significativement les risques sans investissement massif.
Le matériel que vous choisissez compte aussi. Un TP-LINK AC1200 Whole-Home Mesh Wi-Fi System bien configuré à 115,90 € vaut cent fois mieux qu’un équipement haut de gamme laissé avec les paramètres d’usine. Et un TP-LINK Archer MR400v3 à 128,90 € avec bascule 4G automatique peut donner à une PME une résilience réseau digne d’une grande structure, sans en avoir le budget. 🔐
Si vous vous posez des questions sur votre installation actuelle, sur ce que vous devriez changer en priorité ou sur quel matériel correspond à votre situation, on vous invite à nous écrire via le formulaire de contact sur ewatek.yt. On essaie de prendre le temps de comprendre votre contexte avant de vous proposer quoi que ce soit. Parce qu’un réseau bien pensé pour votre activité à Mayotte, c’est souvent plus utile qu’un réseau surdimensionné pensé pour quelqu’un d’autre.
Les bons plans tech, avant tout le monde
Nouveautés, arrivages, guides et tutos dans votre boîte mail, et des offres réservées aux abonnés.